PHP2Shell e o que veio depois: a história completa das falhas críticas do PHP (e o que fazer agora)
Se tu cuida de qualquer coisa que roda PHP na web, seja um WordPress na hospedagem compartilhada, um cluster de PHP-FPM ou aquele Laravel que paga as contas, senta aqui um minutinho.
Ontem (19/11/2026) saíram o PHP 8.5.13, 8.4.28, 8.3.37 e 8.2.36, junto com o lançamento do PHP 8.6. É uma release de segurança com 17 CVEs, sete deles críticos. E, pra quem passou outubro inteiro apagando o incêndio do PHP2Shell, a primeira pergunta é óbvia: "de novo? Mas eu não atualizei mês passado?".
Atualizou, sim. E não adianta: a correção de outubro não cobre nada do que saiu ontem.
Quem me deu o empurrão pra escrever este post foi um artigo japonês da NMDY, publicado hoje, com um guia pra quem administra site. Ele é bom, mas pressupõe que tu acompanhou outubro. Então eu resolvi contar a história completa: do PHP2Shell, passando pelo aviso meio esquecido de 23/10, até a release de ontem. Primeiro o que fazer, depois a história, e no fim a minha opinião. Cada afirmação tem link pra fonte e, onde as fontes não batem entre si, eu aviso. Eu não vou mostrar nada de exploração, só defesa.
E sim, é a mesma semana do nginx2root. Se você roda PHP com nginx, seu dever de casa é em dobro 😅
TL;DR
- Hoje: atualize pra 8.5.13, 8.4.28, 8.3.37 ou 8.2.36 (ou pro 8.6.0, que já sai corrigido), ou pro pacote corrigido da sua distro, e reinicie o PHP-FPM ou o Apache. Atualizar o pacote sem reiniciar não troca o binário que está rodando.
- Já atualizou em outubro? Não importa. O patch de outubro (8.5.12, 8.4.27, 8.3.36, 8.2.35) não cobre nenhum dos CVEs de novembro.
- Deixe
session.upload_progress.enabled = 0nophp.iniou no pool do FPM. A versão nova desliga por padrão, mas um= 1explícito na sua configuração passa por cima do novo padrão. - Usa nginx com
fastcgi_keep_conn onou Apache comenablereuse=onnomod_proxy_fcgi? Desligue até atualizar. A configuração padrão dos dois não é afetada pelo ataque demonstrado. - Usa Debian ou Ubuntu? O
php -vpode continuar mostrando a versão antiga mesmo corrigido. Confira o changelog do pacote. - WordPress: atualizar o WordPress ou plugin NÃO corrige o PHP. Confira a versão do PHP no painel e cobre a sua hospedagem.
- Está no PHP 8.1 ou anterior? Não tem release oficial pra você. E o 8.2 sai de suporte em 31/12/2026. Planeje a migração agora.
Conteúdos deste artigo
O que fazer imediatamente?
Vamos por partes. A ordem importa.
Passo 1 – Descubra qual PHP está rodando de verdade
Na linha de comando:
$ php -v
Só que o PHP da linha de comando nem sempre é o mesmo que atende o site. É comum ter um php8.2-cli e um php8.4-fpm na mesma máquina. Pra saber o que o FPM está usando, olhe os processos:
$ ps -o pid,lstart,cmd -C php-fpm8.4 -C php-fpm
O -o escolhe as colunas (PID, horário de início e comando) e o -C filtra pelo nome do processo. Troque o php-fpm8.4 pelo nome que existe no seu sistema. A coluna lstart vai ser útil já já, no passo do restart.
No WordPress dá pra ver pelo painel, sem SSH: Ferramentas → Saúde do site → Informações → Servidor. A dica é do artigo da NMDY e é das boas. Mas atenção: hospedagem que aplica backport pode corrigir sem mudar o número da versão. Se o número parece antigo, pergunte pra hospedagem antes de entrar em pânico.
Passo 2 – Atualize
As versões corrigidas são 8.5.13, 8.4.28, 8.3.37 e 8.2.36. O 8.6.0, lançado no mesmo dia, já sai com as correções.
Se tu instala pelo pacote da distro, se liga na mesma pegadinha do nginx: a distro faz backport e o número de versão pode não refletir a correção. Então olhe a versão do pacote e o changelog:
$ sudo apt update
$ sudo apt install --only-upgrade 'php8.4*'
$ dpkg -l 'php8.4*'
$ apt changelog php8.4-fpm | head -n 30
O --only-upgrade atualiza só o que já está instalado, sem puxar pacote novo. O dpkg -l mostra a versão completa de cada pacote e o apt changelog mostra as últimas entradas do changelog: procure ali os números dos CVEs. Troque 8.4 pela versão que tu usa.
Como estava a situação das distros até ontem à noite, segundo a Rescana e o boletim da AWS:
- Debian 13 (trixie):
php8.4na versão8.4.28-1~deb13u1(DSA-6641-1). - Debian 12 (bookworm):
php8.2na versão8.2.36-1~deb12u1(DLA-4916-1). - Amazon Linux 2023: já corrigido (ALAS2023-2026-3504 a 3507).
- Ubuntu: ainda em triagem em 19/11. Isso muda rápido, confira o advisory.
Se tu usa o PPA do Ondřej Surý, o cPanel ou o CloudLinux, confira os canais deles. Em outubro foram eles que salvaram quem ainda roda 7.4, 8.0 e 8.1.
Em container, atualizar o host não muda nada dentro da imagem. Rebuilde em cima de uma base corrigida. E cuidado com tag flutuante: no Docker Hub, php:latest, php:8 e php:fpm já apontam pro 8.6.0. Se tu usa uma dessas e não estava esperando uma versão menor nova, acabou de ganhar uma migração de brinde. Fixe a tag na versão que tu quer (tipo php:8.4.28-fpm) e confira dentro do container depois do deploy.
Passo 3 – Reinicie de verdade
Essa é a parte que mais pega gente. Atualizar o pacote troca o arquivo no disco, mas o master do PHP-FPM e os workers continuam rodando o binário velho até serem reiniciados:
$ sudo systemctl restart php8.4-fpm
Se tu usa Apache com mod_php, o PHP vive dentro do Apache, então quem reinicia é ele:
$ sudo systemctl restart apache2
Pra confirmar, rode de novo o ps do Passo 1. Se o horário de início do master é de antes da atualização, o restart não aconteceu. Outra checagem:
$ ls -l /proc/$(pgrep -o php-fpm)/exe
O pgrep -o pega o processo mais antigo (o master) e o /proc/<pid>/exe aponta pro binário que ele executa. Se aparecer (deleted) no fim, ele ainda está rodando o binário velho.
Passo 4 – Faça backup antes e teste depois
Atualização de PHP em versão de patch raramente quebra coisa, mas essa mexe em sessão. Então faça backup antes (arquivos e banco) e, depois de atualizar, teste o que depende de sessão e de upload: login, formulário de contato, upload de arquivo, carrinho e pagamento. Se tu tem loja virtual, faz uma compra de teste. Sério mesmo, é de graça.
Capítulo 1: PHP2Shell, o incêndio de outubro
Pra entender por que a release de ontem assusta tanto, a gente precisa voltar um mês.
O que era
O PHP2Shell são dois CVEs, ambos com nota 9.2 no CVSS 4.0, segundo o próprio PHP. Se você encontrar "CVSS 10" por aí, é o número que circulou no vazamento e que a watchTowr repetiu na época. A nota oficial é 9.2.
- CVE-2026-109618 (GHSA-w8hw-w9fx-j79w, "RCE via OOM corruption"). Ultra simplificando: quando o PHP estoura o
memory_limit, ele interrompe a execução na marra (com umlongjmp, pra quem conhece C). Se isso acontece no meio da inicialização da requisição, sobram estruturas preenchidas pela metade. Depois, a limpeza da requisição trata esse lixo como se fosse dado válido. Segundo a Akamai, a requisição maliciosa força o estouro de memória com uploads gigantes. - CVE-2026-109619 (GHSA-6wmf-4rv5-p3rp, "RCE via stale global state"). Aqui, um estado da requisição sobrevive depois que a memória dele foi liberada. A próxima requisição atendida pelo mesmo worker usa esse estado podre. A watchTowr confirmou o session upload progress (
session.upload_progress.enabled, ligado por padrão) como um dos caminhos. Um, não o único.
Repare num detalhe importante: os dois acontecem antes do seu código rodar. Não importa se a sua aplicação é bem escrita, se usa framework, se tem teste. O problema está em como o PHP recebe a requisição.
Por isso o escopo era praticamente "todo PHP que atende web": PHP-FPM, mod_php no Apache, php-cgi, FrankenPHP e LiteSpeed. O mod_php foi apontado como o de maior risco. Quanto às versões, a watchTowr fala em tudo antes de 8.2.35, 8.3.36, 8.4.27 e 8.5.12; a Calif, que achou os bugs, diz que o caminho afetado mais antigo que encontrou vem do PHP 5.4.0, de 2012. A Wiz vai na mesma linha: toda versão da última década é afetada. Catorze anos, gente.
Quem achou
A Calif conta que entrou no projeto "Patch the Planet", a convite da OpenAI, e começou a auditar o PHP em 30 de julho de 2026. Em 1º de agosto já tinha vários caminhos diferentes até execução remota de código, e o pesquisador Ryan Austin reportou o primeiro bug ao PHP em 11 de agosto. Segundo a PHP Foundation, a OpenAI reportou a mesma causa raiz de forma independente, no mesmo período.
A Wiz achou o primeiro bug por conta própria em 19 de agosto, usando a ferramenta dela, Wiz Atlas, e os modelos Gemini 4 Argon e GPT-5.6 Sol, e reportou ao PHP em 24 de agosto. Ou seja, pelo menos três grupos chegaram ao mesmo problema com poucas semanas de diferença.
E tem um detalhe que dói. A PHP Foundation admite que uma pessoa do core, contratada por ela, já tinha encontrado os primeiros sinais do problema de falta de memória em 2024, durante a correção de outro achado da primeira auditoria externa do PHP. A Calif acrescenta que, como ninguém provou que dava pra explorar, o bug não foi corrigido. A própria Foundation chama esse atraso de "falha estrutural".
Sobre o nome, a Recorded Future diz que "PHP2Shell" veio da Wiz Research, mas a Wiz não diz isso no próprio post. A BleepingComputer só diz que pesquisadores começaram a chamar assim. O php.net não usa esse nome. Se você for procurar no advisory oficial, procure pelos números dos CVEs.
O vazamento e a release de emergência
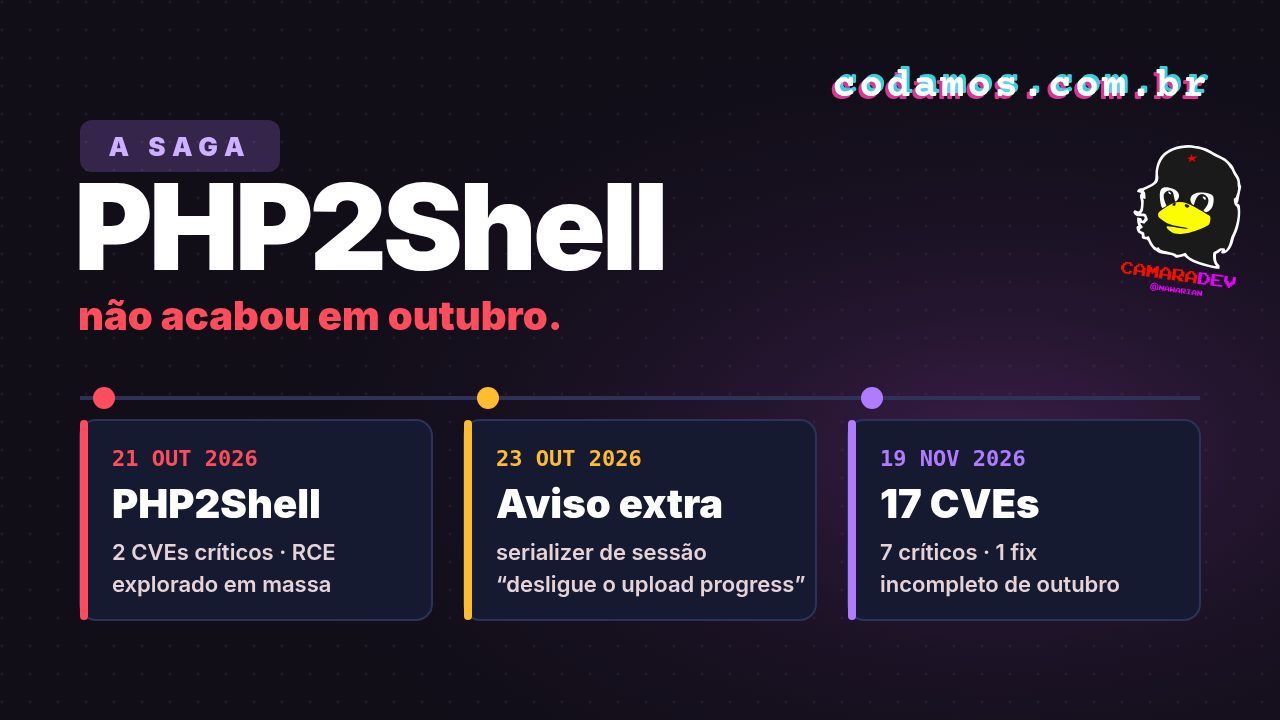
Aqui a história fica caótica. O resumo cabe numa imagem 👇

Os detalhes, com as fontes:
- A tentativa de exploração de 17/10 foi registrada pelo honeypot MadPot, da Amazon, segundo a Help Net Security. Ninguém sabe como a pessoa atacante teve acesso aos detalhes tão cedo.
- Em 20/10, por volta das 15:00 UTC, os IDs dos CVEs começaram a circular com CVSS 10 e horário errado, conta a PHP Foundation. Um deles foi um post no Hacker News anunciando "2x PHP RCE CVEs with CVSS 10.0". O PHP respondeu antecipando a release em um dia, de 22/10 para 21/10.
- Por volta das 20:00 UTC, a Calif publicou por engano um vídeo da prova de conceito rodando contra alvos reais. Apagou, mas as cópias já tinham se espalhado (The Next Web e linha do tempo do Daniel Scherzer, um dos release managers do PHP 8.5).
- Em 21/10, às 07:34 UTC, a Patchstack já relatava incidentes de exploração vindos de hospedagens parceiras, segundo a Recorded Future. Às 07:41, a Chainguard, nas palavras da PHP Foundation, "quebrou o embargo unilateralmente" ao publicar imagens com a correção. Com o binário corrigido na mão, qualquer pessoa conseguia comparar com o antigo e achar o bug.
- Às 13:34 UTC saíram os advisories do GitHub e, junto, as versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35. Pra 7.4, 8.0 e 8.1, só backports no código-fonte.
- Em 25/10, às 15:47 UTC, o pentester Jaydip Modhwadia, o "Killa", conseguiu execução remota de código no desafio "Steal My Bitcoin", criado pelo pesquisador James Pavur com um endpoint PHP sem patch como isca, segundo o The Register.
- Em 26/10, a CISA colocou os dois CVEs no catálogo KEV, segundo a Rescana. E em 29/10 a Unit 42 confirmou exploração ativa contra interfaces de gerenciamento do PAN-OS expostas, encadeada com um bug do kernel Linux pra virar root.
Reparou? Teve exploração antes da divulgação e o embargo vazou por vários lados. Quem dependia de "ah, quando sair o patch eu aplico com calma" não teve calma nenhuma.
Pra quem estava no 7.4, 8.0 ou 8.1, quem empacotou foram as distros, o cPanel, o CloudLinux e o Ondřej Surý, segundo a Help Net Security.
A repercussão
A Unit 42 diz que o Cortex Xpanse viu mais de 22,6 milhões de instâncias potencialmente vulneráveis expostas na internet. E teve muita gente tirando coisa do ar por precaução:
- Segundo a NBC News, o 4chan e o Something Awful saíram do ar pra esperar o patch, e partes da Wikipedia e o Pinboard ficaram fora por um tempo.
- No Japão, a ITmedia listou manutenções de emergência na Codmon (sistema de creches), no jogo Shadowverse: Worlds Beyond, na BASE e no Sakura Rental Server, entre outros. A NMDY cita ainda a Creema e a Lolipop.
- No Canadá, o governo federal tirou alguns sites do ar por precaução, seguindo orientação do Canadian Centre for Cyber Security, segundo a CP24. A mesma matéria cita sites que apagaram na Finlândia.
Os governos também se mexeram. O NCSC, do Reino Unido, recomendou considerar tirar o sistema do ar se não desse pra aplicar nem as mitigações temporárias. A agência de cibersegurança da União Europeia aconselhou desligar os sites até o patch, segundo a CP24, e a NBC News conta que agências como a NSA recomendaram considerar tirar sites do ar. Isso não é recomendação que se vê toda semana.
A Cloudflare, pelo CTO Dane Knecht, publicou regras de WAF pra todos os clientes, inclusive do plano gratuito. Ajuda, mas com duas ressalvas que a NMDY lembrou bem: só funciona com o proxy ligado (a famosa nuvem laranja) e é atraso, não correção. E a watchTowr avisou que mitigação via .ini devia ser considerada ineficaz e que, segundo o próprio PHP, nenhuma configuração fechava o buraco por completo. A única saída era atualizar.
Capítulo 2: o aviso de 23/10 que pouca gente leu
Dois dias depois da release de emergência, com todo mundo ainda reiniciando servidor, o php.net publicou um aviso informativo chamado "Session upload progress". Era o CVE-2026-115560.
O texto dizia que o problema "só ocorre sob uma combinação incomum de configuração e código da aplicação". A combinação:
session.serialize_handlerconfigurado comophp_binaryouphp_serialize;- a aplicação trocando pra
phpem tempo de execução, comini_set(), antes dosession_start(); - e o session upload progress ligado.
A recomendação foi desligar o upload progress (session.upload_progress.enabled=0) até a próxima release regular. A correção ficaria pro ciclo normal.
O problema foi reportado pela ZEST Security, que disse que não vai publicar exploit. Mesmo assim, já existiam uns 28 repositórios no GitHub citando o CVE. A watchTowr chamou essa sequência de "phpAfterShell". Eu não descobri quem cunhou o nome, e o php.net, de novo, não usa nem "PHP2Shell" nem "phpAfterShell".
Eu entendo a decisão de esperar o ciclo normal: a combinação é rara mesmo. Mas a consequência prática foi que muita gente leu "informativo", achou que não era com ela e seguiu a vida com o upload progress ligado. Guarda isso que a gente volta já já.
Capítulo 3: a release de 19/11
Em 18/11, o php.net pré-anunciou uma release crítica pra 19/11, entre 14:00 e 14:30 UTC, com uma frase que acalma e preocupa ao mesmo tempo: "The issues rated CRITICAL require either non-default configuration or uncommon setups." Ou seja, os críticos exigem configuração fora do padrão ou setup incomum.
Ontem a release saiu: 8.5.13, 8.4.28, 8.3.37 e 8.2.36, mais o 8.6.0. São 17 CVEs: 7 críticos (todos 9.2), 4 altos e 6 médios, na contagem da Chainguard, da AWS e da Rescana. A Aikido e a Astra contam 18, porque incluem o CVE-2026-48841, do uriparser. O PHP 8.1 e anteriores não recebem nada.
E o reflexo de outubro voltou. Segundo a ITmedia, na noite de 19/11 (horário do Japão) Princess Connect! Re:Dive, Umamusume Pretty Derby, Granblue Fantasy e a bilheteria eplus pararam pra manutenção de emergência por causa da release, e o Ministério das Finanças japonês desligou algumas funções do site. A própria ITmedia ressalta que o impacto desta vez é menor que o do PHP2Shell.
Os sete críticos
Vou agrupar por área, que facilita na hora de saber se te afeta.
Sessão (três CVEs):
- CVE-2026-115560: é o aviso de 23/10 que finalmente ganhou correção. O mismatch de serializer leva a object injection e, com uma gadget chain disponível na aplicação, a execução de código. Tem relato de gadget chains com Guzzle e Monolog, duas bibliotecas que estão em quase todo projeto PHP com Composer. A correção desliga o upload progress por padrão e impede trocar o serializer em tempo de execução com o upload progress ativo. MAS: se o seu
php.initemsession.upload_progress.enabled=1explícito, isso passa por cima do novo padrão. - CVE-2026-126714: esse é o que mais me preocupa. Ele afeta o handler
files, que é o padrão de sessão do PHP. Se a escrita do arquivo de sessão é interrompida, sobram bytes antigos no arquivo, que depois são desserializados. Segundo a watchTowr, não precisa de configuração incomum. A depthfirst publicou em 19/11 um write-up com demonstração alegando execução de código. A Astra chama esse aqui de "PHPAfterShell", o que, sim, conflita com o uso da watchTowr pro aviso de outubro. Nomes de vulnerabilidade estão virando bagunça. - CVE-2026-129481: use-after-free quando o encerramento da sessão é interrompido e o worker é reaproveitado. Afeta do 8.3 ao 8.5 (o 8.2 escapa). Segundo a watchTowr e a Astra, o PHP descreve esse como correção incompleta do CVE-2026-109619, do PHP2Shell.
PHP-FPM (um CVE):
- CVE-2026-129289: request smuggling via
php://inputnão lido por inteiro. Uma requisição forjada consegue definir parâmetros FastCGI comoSCRIPT_FILENAMEePHP_ADMIN_VALUEsem autenticação nenhuma. Mas só acontece quando duas coisas são verdade ao mesmo tempo: o servidor da frente reaproveita conexões FastCGI (nginx comfastcgi_keep_conn on, Apachemod_proxy_fcgicomenablereuse=on, HAProxy, LSAPI) E a aplicação abre ophp://inputsem ler tudo. A configuração padrão do nginx e do Apache não é afetada pelo ataque demonstrado. A AWS tem uma regra de WAF pra isso, aPHPFPMSmuggling_BODY.
O artigo da NMDY tem uma analogia boa pra esse: é o "problema da recepcionista". Pensa numa recepcionista que atende uma fila de visitantes no mesmo balcão. Se um visitante sai sem terminar de entregar a papelada, o que sobrou no balcão é lido como o crachá do próximo. Explicação mega simplificada, mas é essa a ideia.
Core e extensões (três CVEs):
- CVE-2026-129474 (só 8.5): use-after-free no backtrace de métodos mágicos. Requer
fatal_error_backtracesligado (que é o padrão) ezend.exception_ignore_argsdesligado. - CVE-2026-129182 (só 8.5): use-after-free ao repovoar o
last_fatal_error_backtracedepois do shutdown. A Chainguard diz que é a "mesma classe de bug" do CVE-2026-109619. Requermax_memory_limitconfigurado por caminho, ouzlib.output_compressioncomoutput_handlerjunto de configuração por diretório ouPHP_VALUE. - CVE-2026-129496 (date, cache de timezone): use-after-free disparado quando um warning ou deprecation é escrito no startup num
error_logem arquivo. O exemplo clássico é umdate.timezoneinválido. O PHP diz que demonstrou execução de código local e que a remota, com bypass de ASLR, é "plausível mas não demonstrada".
Os altos e médios que valem atenção
- CVE-2026-129291: use-after-free no epoll do FPM que permite escalada local até root, demonstrada numa imagem Docker oficial do 8.5.12 a partir do usuário
www-data. Requercatch_workers_outputligado, que vem ligado nas imagens Docker oficiais de FPM. Se tu usa essas imagens, tu está nesse grupo. - CVE-2026-129292: XSS na página de status do FPM. Mais um motivo pra ela não estar pública.
- CVE-2026-128064: uma URL com
HTTPS://em maiúsculas era enviada em texto puro. Pois é. - CVE-2026-128090: bypass de verificação de assinatura do Phar.
- CVE-2026-127960 (negação de serviço), CVE-2026-129538 (
PATH_INFOnophp-cgi) e correções em SOAP, DOM e URI.
O que mudou em relação a outubro
Três diferenças grandes:
- Configuração. Em outubro, praticamente toda instalação estava exposta, com qualquer configuração. Agora a maioria dos críticos depende de configuração fora do padrão. A exceção que eu destacaria é o CVE-2026-126714, no handler de sessão padrão.
- Exploração. Até hoje (20/11), não há exploração in the wild confirmada pros CVEs de novembro, segundo CISA/NVD e watchTowr. Os de outubro continuam no KEV e continuam sendo explorados. Ou seja: se tu ainda não aplicou outubro, esse é o problema número um.
- Continuidade. Pelo menos um crítico de novembro é correção incompleta do PHP2Shell. E isso explica uma aparente contradição: a Chainguard diz que o patch de outubro não cobre nenhum CVE de novembro. As duas coisas são verdade ao mesmo tempo. O fix de outubro ficou incompleto, então ele não cobria esse caminho.
Uma ressalva honesta sobre o artigo da NMDY: ele diz que 4 dos 7 críticos são continuação de correções insuficientes de outubro, e agrupa em 1 de "recepcionista" (FPM), 2 de "armazenamento de login" (sessão) e 4 de "manuseio de memória" (2 só no 8.5). Nas fontes primárias que eu li, só consegui confirmar o CVE-2026-129481 como correção incompleta e o CVE-2026-129182 como mesma classe de bug. Pode ser que eles tenham visto algo que eu não vi, mas trate o "4 de 7" como leitura deles. A NMDY também diz que "já circulam códigos de reprodução" e cita a IPA, a agência japonesa de segurança. Pra pelo menos um CVE (o CVE-2026-126714, da depthfirst) existe demonstração pública.
Não dá pra atualizar hoje? Mitigações
Lembre-se: mitigação é curativo, não cura. Cada uma tem custo. E nenhuma delas protege contra o PHP2Shell de outubro: pra aquele, o PHP foi claro, só atualizando.
Desligue o session upload progress
Primeiro, veja como está:
$ php -i | grep -E 'session.upload_progress.enabled|session.serialize_handler'
Lembre que o php -i mostra a configuração do CLI. Pra ver a do FPM, coloque temporariamente um phpinfo() num arquivo acessível só por ti (e apague depois!), ou confira os arquivos de configuração do FPM e do pool.
Desligue no php.ini usado pelo FPM:
; /etc/php/8.4/fpm/php.ini
session.upload_progress.enabled = 0
Ou, melhor ainda, no pool do FPM com php_admin_flag:
; /etc/php/8.4/fpm/pool.d/www.conf
php_admin_flag[session.upload_progress.enabled] = off
Motivo: o que é definido com php_admin_flag não pode ser sobrescrito pela aplicação nem por .user.ini. Por isso também NÃO faça essa mitigação via ini_set() ou .user.ini: tu quer que ela valha antes da aplicação rodar e que nada consiga desfazer.
Custo: barras de progresso de upload que dependem desse recurso param de funcionar. Na real, a maioria das aplicações modernas faz isso no navegador com JavaScript e nem percebe.
Procure troca de serializer em runtime
$ grep -rnE "ini_set\(\s*['\"]session\.serialize_handler" --include='*.php' /var/www
O -r busca recursivamente, o -n mostra a linha e o -E habilita a expressão regular estendida. Troque o /var/www pelo diretório das suas aplicações, e rode também no vendor/, porque o código pode estar numa dependência. Achou? Entenda por que está lá. Código que troca o serializer da sessão em tempo de execução é, no mínimo, um cheiro de que alguém resolveu um problema de compatibilidade do jeito mais frágil possível.
Desligue o reaproveitamento de conexão FastCGI
$ sudo nginx -T 2>/dev/null | grep -n 'fastcgi_keep_conn'
$ sudo grep -rn 'enablereuse' /etc/apache2/ /etc/httpd/ 2>/dev/null
Se aparecer fastcgi_keep_conn on;, troque pra off (ou remova a linha, que off é o padrão) e dê reload no nginx. No Apache, remova o enablereuse=on do ProxyPass ou do BalancerMember. Custo: um pouquinho mais de latência por requisição, porque cada uma abre conexão nova com o FPM. Na escala em que eu estou acostumado a trabalhar, isso aparece no gráfico. Pra maioria dos sites, ninguém vai notar.
E aproveita pra conferir: o FPM e o LSAPI NUNCA devem estar expostos pra internet. O FPM escuta em socket Unix ou em 127.0.0.1, e a página de status do FPM fica atrás de autenticação ou só na rede interna.
Recicle workers (CVE-2026-129481)
; pool.d/www.conf
pm.max_requests = 1
Isso faz cada worker morrer depois de uma requisição, então não sobra estado pra próxima. Custo: alto. Tu perde o reaproveitamento de processo: cada requisição paga o fork de um worker novo, e o consumo de CPU sobe. Use só se tu não consegue atualizar e está no 8.3 ao 8.5. Não é configuração pra deixar em produção por semanas.
Só no PHP 8.5: backtraces (CVE-2026-129474)
zend.exception_ignore_args = 1
Ou fatal_error_backtraces = 0. Coloque na configuração do worker e reinicie. Custo: stack traces com menos informação (sem os argumentos das funções). Em produção, isso costuma ser até desejável, porque argumento em stack trace é um jeito clássico de vazar senha em log.
Warnings de startup (CVE-2026-129496)
Veja se o PHP reclama de algo ao subir:
$ php-fpm8.4 -t
$ php -r 'echo date_default_timezone_get(), PHP_EOL;'
O -t testa a configuração do FPM e mostra erros. Corrija qualquer warning ou deprecation que aparecer, principalmente um date.timezone inválido (no Brasil, algo como America/Sao_Paulo). Depois reinicie o master e os workers. Outra opção é mandar os erros pro syslog com error_log = syslog. Na real, warning no startup é coisa que já devia estar corrigida faz tempo 😉
WAF
Se tu está na AWS, a regra PHPFPMSmuggling_BODY do AWS WAF cobre o CVE-2026-129289. A Cloudflare publicou regras em outubro. Ótimo como camada extra, mas não confunda com correção.
Conclusão
IA achando bug em massa virou o normal
O PHP2Shell foi achado com GPT-5.6 Sol, de forma independente por dois grupos com ferramentas de IA. O nginx2root, nesta mesma semana, teve quatro de cinco CVEs achados por scan automatizado. Não é coincidência.
Durante muito tempo, a gente se apoiou num pensamento confortável: "é software velho e muito usado, os bugs fáceis já foram achados". Isso deixou de ser verdade. E a pergunta que importa pra quem mantém sistema não é "a IA vai achar bug no PHP?". Ela já achou. A pergunta é "quanto tempo eu levo pra aplicar a correção quando sair?".
A velocidade de lançamento das correções está cada vez mais crítica
Repare na linha do tempo de outubro: exploração antes da divulgação e embargo vazado por quatro lados. Em novembro, demonstração pública no mesmo dia da release. A janela entre "saiu o patch" e "tem gente explorando" está indo pra zero.
Então, se no seu time atualizar PHP em produção exige janela de manutenção, ticket e três aprovações, o problema não é o PHP. É o processo. O que ajuda de verdade:
- inventário de onde roda PHP, com versão (inclusive o servidor de staging que ninguém lembra);
- imagem ou pacote fixado em versão, com atualização automatizada via PR;
- teste automatizado cobrindo login, sessão e upload, pra tu ter confiança de atualizar rápido;
- deploy e restart sem drama, com rollback fácil.
Sem teste, sem atualização tranquila. É a mesma lógica da refatoração.
Versão sem suporte é dívida com juros altos
Em outubro, quem estava no 7.4, 8.0 ou 8.1 dependeu da boa vontade de distro e de mantenedor de PPA. Em novembro, nem release oficial. E o PHP 8.2 sai de suporte de segurança em 31/12/2026, daqui a seis semanas. Se a próxima rodada de CVEs sair em janeiro, quem estiver no 8.2 entra no mesmo barco.
Eu sei que migrar de versão dá trabalho, e que tem empresa com sistema legado que "não pode parar". Mas veja o custo da alternativa: em outubro teve governo inteiro tirando serviço do ar. A migração planejada sempre sai mais barata que a migração em pânico. Se tu vai migrar, aproveita e já olha o PHP 8.6.
E se a sua empresa está presa numa versão antiga e não sabe por onde começar, é exatamente isso que eu faço na minha consultoria: ajudo times a atualizar a versão do PHP com segurança e a voltar a acompanhar os patches de segurança, sem precisar reescrever o sistema inteiro. Atualização incremental, com teste cobrindo o que importa e deploy sem drama. Se fizer sentido pra você, me chama no LinkedIn.
E a comunicação?
Uma crítica, com carinho: o aviso de 23/10 chamado de "informativo", com a correção empurrada pro ciclo normal, foi uma decisão defensável tecnicamente. A combinação era rara mesmo. Mas no meio de um incêndio, "informativo" vira "pode ignorar" na cabeça de muita gente. E um mês depois o mesmo CVE volta como crítico 9.2. Eu teria preferido um texto mais direto: "desligue o upload progress agora, não custa quase nada".
E a bagunça de nomes não ajuda ninguém. PHP2Shell, phpAfterShell, PHPAfterShell aplicado a CVEs diferentes por fontes diferentes... Nome bonito é ótimo pra manchete, péssimo pra triagem. Dica de ouro: em incidente de segurança, use o número do CVE e leia a fonte primária (o php.net, os advisories do GitHub e o advisory da sua distro). Post de blog, inclusive este 😅, serve pra contexto e plano, não pra substituir o advisory.
E agora?
Recapitulando: hoje tu atualiza pra 8.5.13, 8.4.28, 8.3.37, 8.2.36 ou 8.6.0 e reinicia o FPM ou o Apache. Se não aplicou outubro ainda, esse é o problema mais urgente, porque aquele está sendo explorado. Deixa o upload progress desligado no php.ini ou no pool, confere se ninguém troca o serializer de sessão em runtime e desliga o reaproveitamento de conexão FastCGI. Depois testa login, formulário e pagamento.
E pra depois da poeira baixar: põe na agenda do time a saída do 8.1 e do 8.2 antes de 31/12, e a pergunta "quanto tempo a gente leva pra corrigir QUALQUER coisa em produção?". Duas séries críticas na mesma semana, no PHP e no nginx, é o recado mais claro possível de que essa resposta precisa ser "horas", não "semanas".
Esse artigo deu trabalho ein! Não esquece de compartilhar com a galera do seu time, principalmente com quem cuida de hospedagem e de WordPress. E se tu achou algum erro aqui, ou tem informação sobre algum ponto em que as fontes divergem, me dá um toque lá no LinkedIn.
Até a próxima! 👋
Comentários